· Domingo1 de febrero de 2026 · · 16°C
· Domingo1 de febrero de 2026 · · 16°C
Especialistas de Push Security descubrieron una maniobra de "malvertising" que redirige a las víctimas a través de dominios de confianza; la trampa incita a copiar un supuesto instalador que altera el portapapeles y ejecuta código perjudicial en el sistema operativo de Apple.
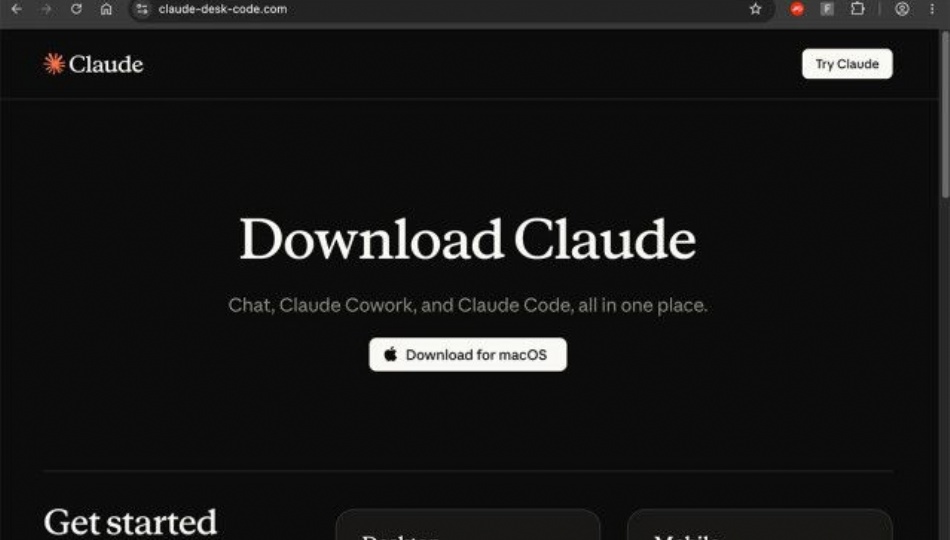
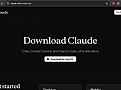
Una sofisticada campaña de ciberataques puso en alerta a los usuarios de macOS al emplear una técnica de ingeniería social y malvertising denominada "Adception". El mecanismo utiliza anuncios patrocinados en el motor de búsqueda de Google que exhiben de forma visible el dominio legítimo de Bing para inspirar confianza, redirigiendo a los internautas hacia portales fraudulentos que simulan distribuir la aplicación oficial del chatbot de inteligencia artificial Claude, desarrollado por Anthropic.
La investigación fue revelada por la firma de ciberseguridad Push Security tras detectar publicaciones patrocinadas dirigidas a quienes buscaban términos como "claude mac". La trampa inicial se apoya en la reputación visual de bing.com en los resultados, lo que desactiva las alertas habituales del usuario antes de iniciar una compleja cadena de navegación encubierta.
Para evitar ser detectados por los sistemas de análisis automatizado y herramientas de seguridad web, los atacantes diseñaron un circuito de redirecciones sucesivas:
Fase de desvío: el clic inicial pasa por la infraestructura publicitaria de Google, conecta con el sistema de rastreo de clics de Bing y atraviesa un sitio vulnerado bajo plataforma WordPress (perteneciente a un comercio sudamericano).
Destino apócrifo: desemboca en una página web que replica con exactitud la estética oficial de la aplicación de IA.
Filtro de detección: el portal malicioso arroja un error técnico si se intenta ingresar de manera directa mediante la barra de direcciones; solo se activa cuando detecta que el tráfico proviene de las plataformas de Google o Microsoft.
Una vez en el portal falso, se instruye al usuario a realizar una instalación manual a través de la consola de comandos de Mac. En pantalla se exhibe la instrucción legítima de Anthropic (curl -fsSL https://claude.ai/install.sh | bash), pero al presionar el botón interactivo de copiado, el sistema sustituye el contenido del portapapeles por una línea de código malicioso oculto.
Al pegar la instrucción en la Terminal y pulsar "Enter", la propia víctima ejecuta el script dañino en su computadora. Este método se encuadra dentro de los ataques de la familia ClickFix, una tendencia creciente en la que los ciberdelincuentes prescinden de vulnerabilidades complejas y recurren a la manipulación del usuario para que ejecute el software malicioso en su propio equipo.
Aunque los especialistas continúan analizando la carga útil (payload) final para identificar la variante exacta de malware inyectada, advirtieron que la modalidad guarda estrecha similitud con campañas detectadas semanas atrás en Reddit, alertando sobre la necesidad de descargar herramientas de IA exclusivamente desde los dominios oficiales de sus desarrolladores.