· Domingo1 de febrero de 2026 · · 31°C
· Domingo1 de febrero de 2026 · · 31°C
Referentes del sector militar y tecnológico coincidieron en la urgencia de incorporar herramientas de inteligencia artificial para frenar agresiones informáticas, aunque advirtieron que la seguridad absoluta no existe y reclamaron mayor soberanía técnica.
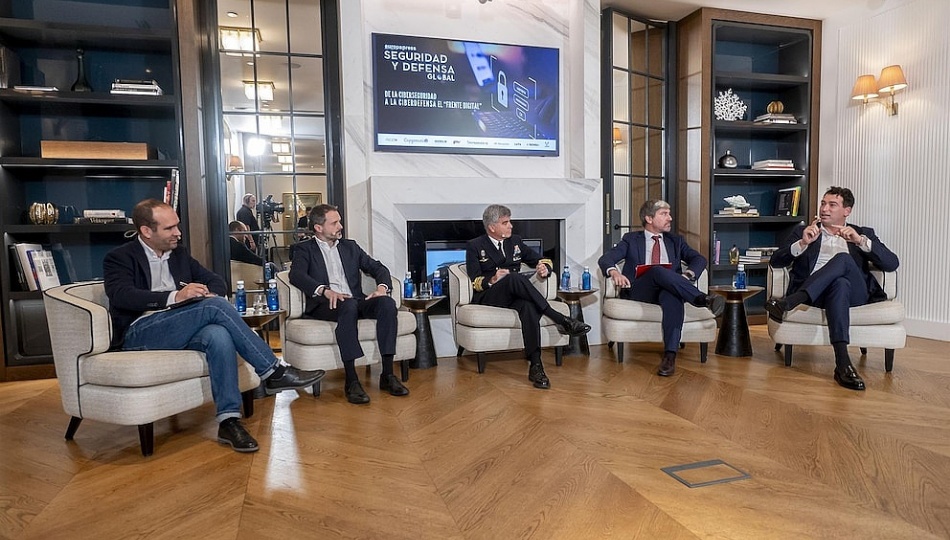
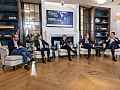
La rápida sofisticación de las amenazas informáticas y su capacidad de paralizar servicios esenciales o intervenir en disputas geopolíticas colocaron a la ciberseguridad en el centro de las prioridades de defensa para Estados y corporaciones. Durante el encuentro informativo 'De la ciberseguridad a la ciberdefensa, el frente digital', organizado por Europa Press, autoridades militares y directivos del sector tecnológico coincidieron en la necesidad de canalizar mayores inversiones hacia la inteligencia artificial (IA) para contener el avance del delito informático, remarcando al mismo tiempo que el riesgo cero resulta imposible de alcanzar en este terreno.
El comandante del Mando Conjunto del Ciberespacio (MCCE), vicealmirante Javier Roca Rivero, sostuvo que si bien las tensiones bélicas continúan respondiendo a un choque de voluntades, el campo de batalla se trasladó al entorno digital. En relación con la resistencia de las infraestructuras críticas en España, recordó que el país acumula dos décadas de desarrollo junto a organismos como el Instituto Nacional de Ciberseguridad (INCIBE) y el Centro Criptológico Nacional (CCN), lo que configura una estructura sólida y de referencia internacional. No obstante, advirtió que la velocidad de mutación de los ataques exige redoblar presupuestos y priorizar la capacitación continua.
El impacto en el ámbito corporativo fue analizado por Andrés de Benito, responsable de Ciberseguridad en Capgemini en España, quien alertó que la digitalización expuso a pequeñas empresas que carecen de recursos o conocimientos técnicos para blindarse. El especialista remarcó que, si bien el factor humano representaba históricamente el eslabón más vulnerable ante tácticas de ingeniería social, la irrupción de agentes autónomos de IA modificará los esquemas de protección: aunque otorgan ventaja inicial a los atacantes, estas mismas herramientas permiten rastrear vulnerabilidades ocultas en sistemas activos y corregir fallas de software antes de su puesta en marcha.
Por su parte, el responsable de Programas de Seguridad e Infraestructura de GMV, Luis Manuel Cuesta, centró su análisis en la ciberresiliencia, entendida como la facultad de preservar la continuidad operativa aun con redes parcialmente comprometidas. Cuesta subrayó que los protocolos de contingencia deben estar planificados de antemano, dado que es inviable improvisar soluciones técnicas en medio de un incidente en curso.
A su turno, el titular de Integrasys, Álvaro Sánchez, calificó como indispensable la salvaguarda de suministros básicos como el agua, los alimentos o la energía, advirtiendo que la vulneración de un activo neurálgico puede desestabilizar a una nación. Sánchez hizo un llamamiento a fortalecer la industria nacional para no depender de proveedores foráneos en situaciones límite y sugirió la implementación de simulacros coordinados entre el sector público y el privado, citando la relevancia de normativas como el estándar CMMC aplicado en Estados Unidos.
Respecto del encuadre legal, los especialistas diferenciaron competencias: mientras las firmas privadas deben cumplir los parámetros técnicos fijados en regulaciones europeas como NIS 2, CER y CRA, los Estados tienen la obligación de marcar prioridades y coordinar la respuesta defensiva nacional. En el cierre del panel, Roca Rivero puntualizó que la IA aporta volumen, escala y rapidez de respuesta a la defensa militar, siempre bajo estricto control humano, y concluyó que frente a la asimetría imperante resulta clave apostar por la disuasión legítima y proporcionada, complementada con educación digital temprana para neutralizar maniobras básicas de fraude.