· Domingo1 de febrero de 2026 · · 22°C
· Domingo1 de febrero de 2026 · · 22°C
Plataformas de defensa civil de ambos países emitieron mensajes apócrifos sobre bombardeos hipersónicos, peligro radioactivo y refugio en sótanos. El incidente coincidió con el vencimiento de una tregua local mediada por Melania Trump en el sur ucraniano.
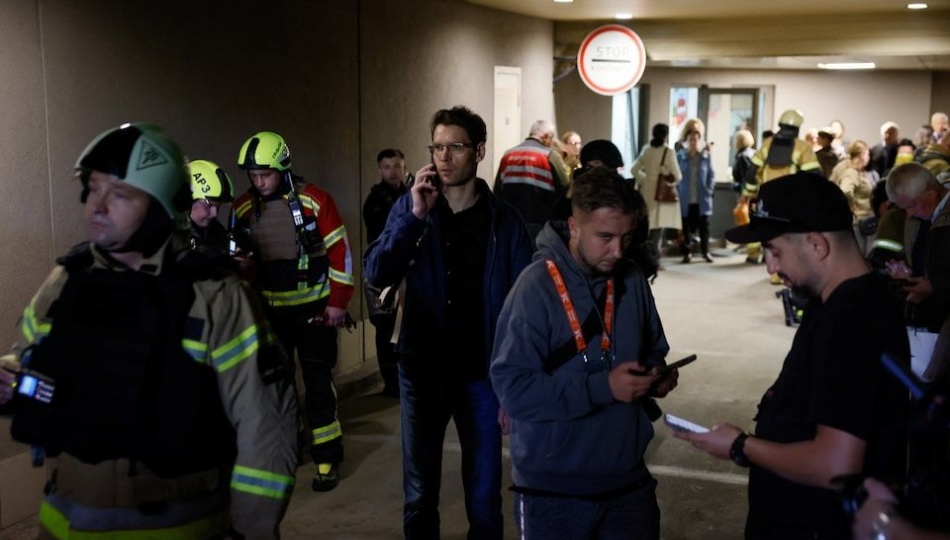
En una nueva y coordinada escalada dentro del plano digital del conflicto bélico, Ucrania y Rusia confirmaron que sus respectivas aplicaciones móviles de alerta temprana y emergencias sufrieron ciberataques masivos durante la madrugada. Las intrusiones provocaron el envío indiscriminado de notificaciones falsas sobre inminentes bombardeos aéreos, combates urbanos y supuestos ataques químicos y nucleares a millones de teléfonos móviles de ciudadanos en ambas naciones, desatando desconcierto en medio de una coyuntura bélica de extrema volatilidad.
La maniobra informática se registró en coincidencia temporal con la finalización de un alto el fuego localizado de seis días en una franja del sur de Ucrania, gestionado por la primera dama estadounidense Melania Trump, el cual había representado la pausa de hostilidades más prolongada desde el inicio de la invasión en febrero de 2022. La sincronía de las advertencias apócrifas evidenció la persistencia de grupos de hacktivismo y unidades de guerra electrónica abocadas a desestabilizar la psicología de las poblaciones civiles.
En territorio ucraniano, la aplicación oficial de alertas aéreas comenzó a emitir notificaciones alarmantes minutos antes de las 23 en la capital Kiev y diversas regiones, alertando sobre peligro inminente de radiación y el presunto lanzamiento de un misil hipersónico ruso Oreshnik dotado de capacidad atómica. La Fuerza Aérea de Ucrania desmintió categóricamente el peligro a través de sus canales oficiales y denunció la autoría de piratas informáticos rusos al detectar que los textos invasores estaban redactados en idioma ruso, lengua proscripta para los despachos oficiales del Estado ucraniano.
Ante la vulneración del software, el Ministerio de Transformación Digital procedió a suspender temporalmente el funcionamiento de la plataforma digital para restablecer los protocolos de seguridad, aclarando que la red tradicional de sirenas de defensa civil y los canales alternativos de radiofrecuencia continuaron plenamente operativos. Pese a la gravedad de los avisos, los habitantes de la capital mantuvieron la compostura y catalogaron el incidente como una maniobra propagandística estéril destinada a sembrar pánico social sin sustento real.
Casi en simultáneo, el Ministerio de Situaciones de Emergencia de la Federación Rusa admitió haber sufrido una ofensiva cibernética en su aplicativo móvil, incidente que derivó en la difusión no autorizada de mensajes intimidatorios. La acción fue reivindicada en Telegram por el colectivo de piratas informáticos pro-ucraniano Atesh, que compartió capturas de pantalla certificando el control momentáneo de la plataforma ministerial y la alteración de sus bases de datos operativas.
A diferencia del ataque registrado en territorio ucraniano, el mensaje falso distribuido a los usuarios rusos carecía de lenguaje protocolar y estaba plagado de descalificaciones, términos soeces y referencias denigrantes hacia las distintas provincias del país. La comunicación apócrifa instaba a la población civil a aprovisionarse de comida para tres semanas y esconderse en bodegas ante supuestos impactos de ojivas nucleares en todas las regiones, situación que obligó a las autoridades de Moscú a minimizar el rol de la app como herramienta complementaria y recomendar el seguimiento informativo únicamente a través de portales gubernamentales verificados.